Cybersicherheitsmonitor 2026: Warum gefühlte Sicherheit für Unternehmen zum Risiko werden kann
Wie gut sind wir eigentlich vor Cyberangriffen geschützt? Auf diese Frage dürften viele Menschen zunächst beruhigend antworten. Schließlich gehören sichere Passwörter, Zwei-Faktor-Authentisierung, Virenschutz und regelmäßige Updates mittlerweile zu den bekanntesten Maßnahmen für mehr Cybersicherheit. Der Cybersicherheitsmonitor 2026 des Bundesamtes für Sicherheit in der Informationstechnik (BSI) und der Polizeilichen Kriminalprävention der Länder und des Bundes (ProPK) […]
Wie Angreifer Multi-Faktor-Authentifizierung umgehen und wie Sie sich schützen
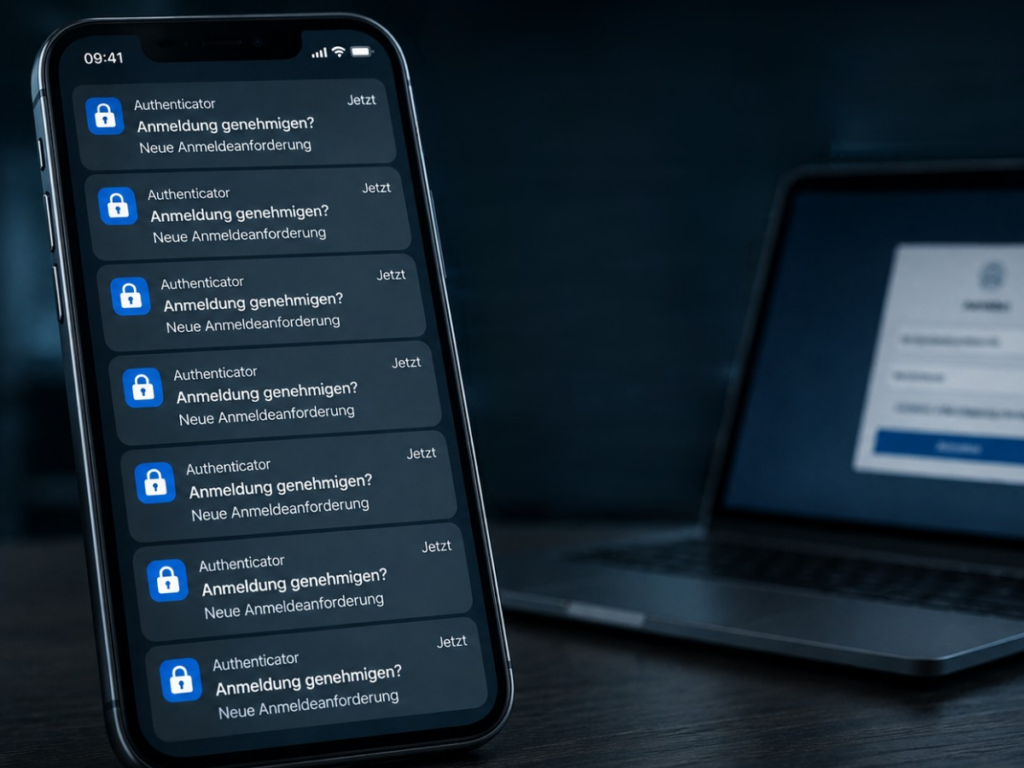
Multi-Faktor-Authentifizierung, kurz MFA, gehört heute zu den wichtigsten Maßnahmen, um Benutzerkonten vor unbefugten Zugriffen zu schützen. Zusätzlich zum Passwort wird bei der Anmeldung ein weiterer Identitätsnachweis verlangt, beispielsweise ein Code aus einer Authenticator-App oder die Bestätigung einer Push-Benachrichtigung. Das macht es Cyberkriminellen deutlich schwerer. Denn selbst wenn sie ein Passwort erbeuten, reicht dieses allein nicht […]
Clean Desk Policy: Warum ein aufgeräumter Arbeitsplatz mehr Sicherheit schafft

Schnell mal den Arbeitsplatz verlassen und der Bildschirm ist nicht gesperrt. Ein vertrauliches Dokument liegt offen auf dem Schreibtisch. Was im Arbeitsalltag schnell passiert, kann zum Sicherheitsrisiko werden. Denn sensible Informationen müssen nicht immer durch einen Cyberangriff offengelegt werden. Oft genügt ein kurzer Blick auf einen offenen Bildschirm, ein liegen gelassenes Dokument oder ein vergessener […]
IT-Sicherheit auf Reisen: So schützen Unternehmen Daten, Geräte und Mitarbeitende unterwegs
Sommerzeit ist Reisezeit. Flüge werden online gebucht, Hotelbestätigungen per E-Mail abgerufen und Reiseunterlagen in der Cloud gespeichert. Smartphone, Tablet und Notebook sind fast immer dabei. Für Unternehmen wird genau das zum Sicherheitsthema. Denn viele Mitarbeitende greifen auch unterwegs auf geschäftliche E-Mails, Kundendaten, Cloud-Dienste oder interne Dokumente zu. Unsichere WLANs, gefälschte Buchungsbestätigungen, manipulierte Links oder verlorene […]
Safe-Link-Dienste: Mehr Sicherheit beim Klick
Wie viele Links klicken Sie heute noch an? Wahrscheinlich mehr, als Sie vermuten. Vom ersten Blick aufs Smartphone über E-Mails, Microsoft Teams und LinkedIn bis hin zur Google-Suche – jeder Arbeitstag besteht aus Dutzenden, manchmal sogar Hunderten Klicks. Jeder einzelne entscheidet darüber, welche Informationen wir erreichen. Oder ob wir unbemerkt auf einer gefälschten Webseite landen. […]
Sicherheit in Online-Meetings: So schützen Sie vertrauliche Informationen
Sie teilen in einem Online-Meeting Ihren Bildschirm und genau in diesem Moment erscheint eine vertrauliche Nachricht, oder im Hintergrund ist mehr zu sehen, als Ihnen lieb ist. Vielleicht fällt auch erst mitten im Termin auf, dass ein Teilnehmer im Meeting sitzt, den niemand einordnen kann. Genau solche Unachtsamkeiten machen Online-Meetings zum Sicherheitsrisiko. Nicht nur technische […]
Usable Security: Menschenzentrierte IT-Sicherheit
Usable Security (anwenderfreundliche Sicherheit) ist ein Teilgebiet der Cybersicherheit, das Schutzmaßnahmen so entwickelt, dass Menschen sie leicht verstehen und richtig nutzen können. Der Beitrag zeigt, warum Sicherheitssysteme nur dann gegen Angriffe wirken, wenn sie im Arbeitsalltag verständlich, praktikabel und verlässlich sind. Sie lernen vier Handlungsfelder kennen und erfahren, wie Unternehmen Risiken senken, schneller auf Vorfälle […]
Adware: Wenn Werbung zum Sicherheitsrisiko wird
Adware ist nicht nur lästige Werbung, sondern kann zum echten Sicherheitsrisiko werden, wenn Anzeigen plötzlich aggressiv auftauchen, zu Klicks drängen oder im Hintergrund weitere Schadsoftware nachladen. In diesem Beitrag erfahren Sie, was Adware im Unterschied zu legitimer, werbefinanzierter Software bedeutet, warum Angreifer sie einsetzen und welche Malware dadurch häufig verbreitet wird, etwa Spyware, Ransomware oder […]
Digitale Datensouveränität: Bedeutung, Risiken und konkrete Handlungsfelder
Digitale Datensouveränität beschreibt die Fähigkeit von Organisationen, Daten und IT-Systeme selbstbestimmt, sicher und nachvollziehbar zu steuern. Im Mittelpunkt stehen Fragen der Kontrolle, der rechtlichen Rahmenbedingungen, der Datenhoheit sowie der Abhängigkeit von Technologien und Anbietern. Der Beitrag ordnet den Begriff fachlich ein, beleuchtet typische Herausforderungen und zeigt konkrete Handlungsfelder, mit denen sich Datensouveränität im Alltag stärken […]
NIS-2 ist in Kraft: diese Pflichten gelten jetzt für Unternehmen
Mit der Verkündung des NIS-2-Umsetzungsgesetzes ist aus monatelanger Unsicherheit nun Realität geworden: Das modernisierte Cybersicherheitsrecht gilt ab sofort. Nach mehr als einem Jahr Verzögerung hat Deutschland die EU-NIS-2-Richtlinie endlich in nationales Recht überführt. Kern der Umsetzung ist die Novellierung des BSI-Gesetzes (BSIG). Damit steigen die Anforderungen an die Cybersicherheit spürbar für Unternehmen und erstmals auch […]